Domain lederhosenparty.de kaufen?
Wir ziehen mit dem Projekt
lederhosenparty.de um.
Sind Sie am Kauf der Domain
lederhosenparty.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain lederhosenparty.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
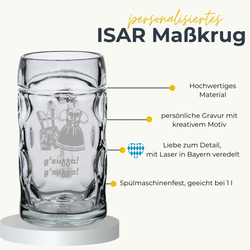
Maßkrug ISAR 1,0 l mit Eichung - TrachtenmodeLUXENTU - individuell gravierter Maßkrug mit Henkel - Trachtenmode Motiv - 1,0 Liter Einschenklinie Zeichenanzahl: 2 Zeilen je max. 20 Zeichen Wähle aus 10 verschiedenen Schriftarten! Jedes Glas ist ein Unikat! Für KYRILLISCHE Zeichen verwenden wir die Schriftart ARIAL, da andere Schriftarten nicht alle Zeichen darstellen können. Der personalisierte ISAR-Maßkrug mit Einschenklinie bei 1,0 Litern ist das perfekte Geschenk für Liebhaber von Trachten und zünftigen Volksfesten. Iideal für Geburtstage, Vatertag, Wiesenfest, Schützenfest oder andere festliche Anlässe. Der Gravurbereich auf dem Schild des Kruges zeigt unser festes Motiv: eine klassische Lederhose und ein Dirndl – und bietet zusätzlich Platz für zwei Zeilen mit Namen, Wunschtexten oder persönlichen Botschaften. Der beliebte ISAR-Maßkrug ist unter Bierfreunden bestens bekannt und wird mit dieser individuellen Gravur zu einem echten Highlight. Die Volksfestzeit kann nun beginnen, im Bierzelt oder daheim im Garten. Artikeldetails: Durchmesser: ca. 10,9 cm Höhe: ca. 20,2 cm Inhalt: ca. 1,0 Liter Lieferungsumfang: 1x Maßkrug mit Gravur Merkmal: Spülmaschinenfest Wichtiger Hinweis zur Gravur: Unsere Produkte werden individuell graviert. Die Schriftgröße orientiert sich immer nach dem längsten Namen. Bei Nachbestellungen kann die Gravurgröße abweichen.26,95 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Bayerische Bauordnung. BayBOBayerische Bauordnung. BayBO , und ergänzende Bestimmungen. Textausgabe mit Verweisungen und Sachverzeichnis. Rechtsstand: 1. April 2025 , Rück- & Bremsleuchten > Beleuchtung , Auflage: 46. Auflage, Erscheinungsjahr: 20250608, Titel der Reihe: Beck´sche Textausgaben##, Edition: NED, Auflage: 25046, Auflage/Ausgabe: 46. Auflage, Seitenzahl/Blattzahl: 730, Keyword: Baugestaltung; Bauliche Anlagen; Bauprodukte; Baurecht in Bayern; Bauvorlagenverordnung; Bayerische Bauordnung; Bestandsflächen; Brandverhalten von Baustoffen; Feuerungsverordnung; PrüfVBau; Technische Baubestimmungen, Fachschema: Bau / Baurecht~Baurecht - Bundesbaurecht~Bayern / Recht~Öffentliches Recht, Warengruppe: HC/Öffentliches Recht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 744 Blätter, Länge: 194, Breite: 128, Höhe: 35, Gewicht: 426, Produktform: Kartoniert,21,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Gibt es auf dem Oktoberfest kein Dirndl?
Doch, auf dem Oktoberfest tragen viele Frauen traditionelle Dirndl. Das Dirndl ist ein typisches bayerisches Trachtenkleid und gehört zur festlichen Kleidung auf dem Oktoberfest. Es gibt eine große Auswahl an verschiedenen Farben, Mustern und Stilen. **
-
Kann ein Junge mit einem Dirndl zum Oktoberfest gehen?
Ja, ein Junge kann durchaus ein Dirndl zum Oktoberfest tragen. Es ist zwar traditionell ein Kleid für Mädchen und Frauen, aber es gibt mittlerweile auch Dirndl-Varianten für Männer. Es ist eine Frage des persönlichen Stils und der individuellen Vorlieben. **


Tragen alle Besucher auf dem Oktoberfest Lederhose und Dirndl?
Nein, nicht alle Besucher tragen Lederhose und Dirndl auf dem Oktoberfest. Während viele Besucher traditionelle Trachten tragen, gibt es auch viele, die in normaler Freizeitkleidung erscheinen. Die Entscheidung für Trachten oder normale Kleidung hängt von den individuellen Vorlieben und dem persönlichen Stil der Besucher ab. **
Wo kann man ein Dirndl für das Oktoberfest kaufen?
Ein Dirndl für das Oktoberfest kann in vielen Geschäften und Online-Shops gekauft werden, die Trachtenmode anbieten. Beliebte Orte zum Kauf sind Trachtenläden in Bayern, spezialisierte Trachtenmärkte oder auch große Modehäuser. Online-Shops bieten oft eine große Auswahl an verschiedenen Stilen und Preiskategorien. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bierkrug ISAR 0,5 l mit Eichung - TrachtenmodeLUXENTU - individuell gravierter Bierkrug mit Henkel - Trachtenmode Motiv - 0,5 Liter Einschenklinie Zeichenanzahl: 2 Zeilen je max. 20 Zeichen Wähle aus 10 verschiedenen Schriftarten! Jedes Glas ist ein Unikat! Für KYRILLISCHE Zeichen verwenden wir die Schriftart ARIAL, da andere Schriftarten nicht alle Zeichen darstellen können. Der personalisierte ISAR-Maßkrug mit Einschenklinie bei 0,5 Litern ist das perfekte Geschenk für Liebhaber von Trachten und zünftigen Volksfeste. Ideal für Geburtstage, Vatertag, Wiesenfest, Schützenfest oder andere festliche Anlässe. Der Gravurbereich auf dem Schild des Kruges zeigt unser festes Motiv: eine klassische Lederhose und ein Dirndl – und bietet zusätzlich Platz für zwei Zeilen mit Namen, Wunschtexten oder persönlichen Botschaften. Der beliebte ISAR-Maßkrug ist unter Bierfreunden bestens bekannt und wird mit dieser individuellen Gravur zu einem echten Highlight. egal ob auf dem Volksfest, im Bierzelt oder daheim im Garten. Artikeldetails: Durchmesser: ca. 8,6 cm Höhe: ca. 16 cm Inhalt: ca. 0,5 Liter Lieferungsumfang: 1x Bierkrug mit Gravur Merkmal: Spülmaschinenfest Wichtiger Hinweis zur Gravur: Unsere Produkte werden individuell graviert. Die Schriftgröße orientiert sich immer nach dem längsten Namen. Bei Nachbestellungen kann die Gravurgröße abweichen.25,95 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Maßkrug ISAR 1,0 l mit Eichung - TrachtenmodeLUXENTU - individuell gravierter Maßkrug mit Henkel - Trachtenmode Motiv - 1,0 Liter Einschenklinie Zeichenanzahl: 2 Zeilen je max. 20 Zeichen Wähle aus 10 verschiedenen Schriftarten! Jedes Glas ist ein Unikat! Für KYRILLISCHE Zeichen verwenden wir die Schriftart ARIAL, da andere Schriftarten nicht alle Zeichen darstellen können. Der personalisierte ISAR-Maßkrug mit Einschenklinie bei 1,0 Litern ist das perfekte Geschenk für Liebhaber von Trachten und zünftigen Volksfesten. Iideal für Geburtstage, Vatertag, Wiesenfest, Schützenfest oder andere festliche Anlässe. Der Gravurbereich auf dem Schild des Kruges zeigt unser festes Motiv: eine klassische Lederhose und ein Dirndl – und bietet zusätzlich Platz für zwei Zeilen mit Namen, Wunschtexten oder persönlichen Botschaften. Der beliebte ISAR-Maßkrug ist unter Bierfreunden bestens bekannt und wird mit dieser individuellen Gravur zu einem echten Highlight. Die Volksfestzeit kann nun beginnen, im Bierzelt oder daheim im Garten. Artikeldetails: Durchmesser: ca. 10,9 cm Höhe: ca. 20,2 cm Inhalt: ca. 1,0 Liter Lieferungsumfang: 1x Maßkrug mit Gravur Merkmal: Spülmaschinenfest Wichtiger Hinweis zur Gravur: Unsere Produkte werden individuell graviert. Die Schriftgröße orientiert sich immer nach dem längsten Namen. Bei Nachbestellungen kann die Gravurgröße abweichen.26,95 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Bayerische Bauordnung. BayBOBayerische Bauordnung. BayBO , und ergänzende Bestimmungen. Textausgabe mit Verweisungen und Sachverzeichnis. Rechtsstand: 1. April 2025 , Rück- & Bremsleuchten > Beleuchtung , Auflage: 46. Auflage, Erscheinungsjahr: 20250608, Titel der Reihe: Beck´sche Textausgaben##, Edition: NED, Auflage: 25046, Auflage/Ausgabe: 46. Auflage, Seitenzahl/Blattzahl: 730, Keyword: Baugestaltung; Bauliche Anlagen; Bauprodukte; Baurecht in Bayern; Bauvorlagenverordnung; Bayerische Bauordnung; Bestandsflächen; Brandverhalten von Baustoffen; Feuerungsverordnung; PrüfVBau; Technische Baubestimmungen, Fachschema: Bau / Baurecht~Baurecht - Bundesbaurecht~Bayern / Recht~Öffentliches Recht, Warengruppe: HC/Öffentliches Recht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 744 Blätter, Länge: 194, Breite: 128, Höhe: 35, Gewicht: 426, Produktform: Kartoniert,21,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Feldmann, Christian: Bayerische CharakterköpfeBayerische Charakterköpfe , 33 besondere Porträts , Führungsschienen > Steuerketten, Zahnriemen & Einbausätze , Erscheinungsjahr: 20210907, Produktform: Kartoniert, Titel der Reihe: Bayerische Geschichte##, Autoren: Feldmann, Christian, Seitenzahl/Blattzahl: 280, Abbildungen: 33 Textabbildungen, Keyword: Bayern; Biografien; Oskar Maria Graf; Ludwig Thoma; Tassilo III.; Albertus Magnus; Jennerwein; Lena Christ; Sophie Scholl; Bertolt Brecht; Franz Josef Strauß, Fachschema: Europa / Geschichte, Kulturgeschichte~Geschichte / Einführung, Gesamtdarstellung, Überblick, Fachkategorie: Geschichte allgemein und Weltgeschichte~Biografien: allgemein, Thema: Auseinandersetzen, Warengruppe: HC/Geschichte/Allgemeines/Lexika, Fachkategorie: Europäische Geschichte, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Pustet, Friedrich GmbH, Verlag: Pustet, Friedrich GmbH, Verlag: Pustet, Friedrich, GmbH & Co. KG, Länge: 213, Breite: 139, Höhe: 27, Gewicht: 447, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, eBook EAN: 9783791762050, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0025, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gibt es auf dem Oktoberfest kein Dirndl?
Doch, auf dem Oktoberfest tragen viele Frauen traditionelle Dirndl. Das Dirndl ist ein typisches bayerisches Trachtenkleid und gehört zur festlichen Kleidung auf dem Oktoberfest. Es gibt eine große Auswahl an verschiedenen Farben, Mustern und Stilen. **
-
Kann ein Junge mit einem Dirndl zum Oktoberfest gehen?
Ja, ein Junge kann durchaus ein Dirndl zum Oktoberfest tragen. Es ist zwar traditionell ein Kleid für Mädchen und Frauen, aber es gibt mittlerweile auch Dirndl-Varianten für Männer. Es ist eine Frage des persönlichen Stils und der individuellen Vorlieben. **
-
Tragen alle Besucher auf dem Oktoberfest Lederhose und Dirndl?
Nein, nicht alle Besucher tragen Lederhose und Dirndl auf dem Oktoberfest. Während viele Besucher traditionelle Trachten tragen, gibt es auch viele, die in normaler Freizeitkleidung erscheinen. Die Entscheidung für Trachten oder normale Kleidung hängt von den individuellen Vorlieben und dem persönlichen Stil der Besucher ab. **
-
Wo kann man ein Dirndl für das Oktoberfest kaufen?
Ein Dirndl für das Oktoberfest kann in vielen Geschäften und Online-Shops gekauft werden, die Trachtenmode anbieten. Beliebte Orte zum Kauf sind Trachtenläden in Bayern, spezialisierte Trachtenmärkte oder auch große Modehäuser. Online-Shops bieten oft eine große Auswahl an verschiedenen Stilen und Preiskategorien. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.